Domain pftp.de kaufen?
Wir ziehen mit dem Projekt
pftp.de um.
Sind Sie am Kauf der Domain
pftp.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain pftp.de kaufen?
Wann Einnistung nach ovitrelle?
Die Einnistung nach der Verabreichung von Ovitrelle kann innerhalb von 6-10 Tagen nach dem Eisprung erfolgen. Dies kann jedoch je nach individuellem Zyklus variieren. Es ist wichtig zu beachten, dass die Einnistung nicht garantiert ist und von verschiedenen Faktoren abhängt, einschließlich der Gesundheit der Gebärmutterschleimhaut und der Qualität der Eizelle. Es ist ratsam, Geduld zu haben und auf Anzeichen einer möglichen Schwangerschaft zu achten, wie z.B. Ausbleiben der Menstruation oder positiver Schwangerschaftstest. Bei Unsicherheiten oder Fragen sollte man sich an einen Arzt oder eine Ärztin wenden. **
Wann Utrogest nach ovitrelle?
Die Verwendung von Utrogest nach der Verabreichung von Ovitrelle hängt von verschiedenen Faktoren ab, wie zum Beispiel dem individuellen Zyklus der Frau und dem Zweck der Behandlung. In der Regel wird Utrogest nach Ovitrelle verwendet, um die Gelbkörperphase zu unterstützen und eine mögliche Schwangerschaft zu fördern. Es wird empfohlen, Utrogest etwa 2-3 Tage nach der Verabreichung von Ovitrelle zu beginnen, um die bestmöglichen Ergebnisse zu erzielen. Es ist jedoch wichtig, dass du dich von einem Facharzt beraten lässt, um die genaue Dosierung und den Zeitpunkt der Einnahme von Utrogest festzulegen. Hast du bereits mit deinem Arzt über die Verwendung von Utrogest nach Ovitrelle gesprochen? **

Ähnliche Suchbegriffe für Ovitrelle
Top-Angebote
Produkte zum Begriff Ovitrelle:
-
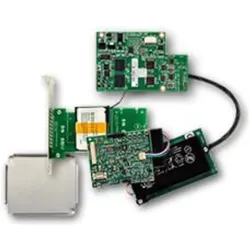
LSI Battery Backup Pack: CVPM05, Storage ControllerCache-Schutz für RAID-Controllerkarten Schutz vor Datenverlust bei Stromausfall RAID-Controllerkarten speichern Daten des Hostsystems vorübergehend im Cache, bis sie erfolgreich auf das Speichermedium geschrieben wurden. Während der Cachespeicherung können Daten bei einem Stromausfall des Systems verloren gehen, wodurch die dauerhafte Integrität der Daten gefährdet wird. RAID-Caching ist eine kostengünstige Möglichkeit, die E/A-Leistung zu verbessern, indem Daten in den Cache eines Controllers geschrieben werden, bevor sie auf die Festplatte geschrieben werden. Bei einem Strom- oder Serverausfall können die Schreibvorgänge im Cache jedoch verloren gehen. CacheVault-Flash-Cache-Schutzmodule und Batterie-Backup-Einheiten schützen die Integrität zwischengespeicherter Daten, indem sie diese in einem nichtflüchtigen Flash-Cache-Speicher speichern oder den Controller mit Batteriestrom versorgen. Die CacheVault-Technologie verhindert Datenverlust, indem sie kritische Komponenten der Karte lange genug mit Strom versorgt, um die zwischengespeicherten Daten automatisch auf NAND-Flash zu übertragen. Sobald die Stromversorgung wiederhergestellt ist, werden die Daten im Cache wiederhergestellt und der normale Betrieb wird wieder aufgenommen. Durch die Verwendung eines Superkondensators anstelle von Lithium-Ionen-Batterien eliminiert die CacheVault-Technologie praktisch die mit Batterien verbundenen Hardware-Wartungskosten, senkt die Gesamtbetriebskosten über die Lebensdauer der Controller-Karte und bietet einen umweltfreundlicheren Cache-Schutz, während gleichzeitig eine optimale RAID-Leistung erhalten bleibt.103,44 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Transfer im Kontext SchuleTransfer im Kontext Schule , Potenziale und Herausforderungen - Beiträge aus der EMSE-Netzwerk-Tagung , Blinker > Lichter & Leuchten , Erscheinungsjahr: 20240905, Produktform: Kartoniert, Titel der Reihe: Netzwerke im Bildungsbereich##, Redaktion: Beese, Christin~Gießelmann, Bente~Scholz, Luise A., Edition: NED, Seitenzahl/Blattzahl: 150, Keyword: Empirische Bildungsforschung; Netzwerke; Schulentwicklung; Schulische Netzwerke; Schulpädagogik; Transferforschung; Unterrrichtsentwicklung, Wissenschaft-Praxis-Transfer, Fachschema: Bildungssystem~Bildungswesen~Didaktik~Unterricht / Didaktik, Fachkategorie: Bildungswesen: Organisation und Verwaltung~Didaktische Kompetenz und Lehrmethoden, Warengruppe: TB/Bildungswesen (Schule/Hochschule), UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 236, Breite: 166, Höhe: 13, Gewicht: 304, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Security for Storage, ServerKaspersky Security for Storage: Umfassender Schutz für Ihre Speicherinfrastruktur In der heutigen digitalen Landschaft sind Unternehmensdaten ständigen Bedrohungen ausgesetzt. Kaspersky Security for Storage bietet eine robuste, hochleistungsfähige und skalierbare Lösung zum Schutz wertvoller und sensibler Daten, die auf Netzwerkspeichergeräten (NAS) und Dateiservern gespeichert sind. Durch die nahtlose Integration über schnelle Protokolle wie ICAP und RPC wird die Effizienz Ihrer Speichersysteme bewahrt, während ein zuverlässiger Schutz und eine optimierte Benutzererfahrung gewährleistet werden. Hauptfunktionen von Kaspersky Security for Storage Kontinuierlicher NAS-Schutz: Bietet zuverlässigen Echtzeitschutz für Speicher, einschließlich Selbstschutzfunktionen für optimale Kontinuität. Anti-Ransomware für NetApp NAS: Schützt alle Daten und wehrt Crypto-Malware über das NetApp FPolicy-Integrationsprotokoll ab. Sicherheit für alle Dateivorgänge: Die nativ integrierte Anti-Malware-Engine sorgt für einen kontinuierlichen Schutz von Dateivorgängen auf NAS-Speichern und Dateiservern, unabhängig von ihrem Ursprung. Keine Beeinträchtigung der Speicherleistung: Bietet hervorragenden Cybersicherheitsschutz und allgemein anerkannte Ressourceneffizienz für Ihre NAS und Dateiserver. Vorteile für Ihr Unternehmen Zuverlässiger und transparenter Datenschutz: Die native Integration sorgt für Flexibilität, Skalierbarkeit und herausragende betriebliche Effizienz, ohne nachteilige Auswirkungen auf die Leistung oder Produktivität der Datenspeichersysteme. Innovative Technologien: Liefern fortschrittliche Sicherheitsfunktionen, außergewöhnliche Fehlertoleranz und können sogar vor Ransomware-Angriffen schützen. Skalierbarkeit: Die Lösung wächst mit Ihrem Unternehmen und unterstützt die Verwaltung mehrerer unabhängiger Infrastrukturen. Einfache Bereitstellung: Schnelle Implementierung durch die Bereitstellung als eigenständige Anwendung oder Software-Appliance. Unterstützte Speicherplattformen Kaspersky Security for Storage schützt effektiv NAS-Systeme (Network Attached Storage) von EMC, NetApp, Dell, Hitachi, Oracle und IBM sowie andere ICAP-kompatible oder RPC-kompatible NAS-Systeme. :contentReference[oaicite:0]{index=0} Systemanforderungen Um Kaspersky Security for Storage optimal nutzen zu können, stellen Sie sicher, dass Ihr System die folgenden Anforderungen erfüllt: Komponente Anforderung Prozessor 64-Bit-Prozessor mit mindestens 2 GHz Arbeitsspeicher (RAM) Mindestens 4 GB Festplattenspeicher Mindestens 10 GB freier Speicherplatz Netzwerk 100 Mbps oder schneller Zusätzliche Software Microsoft .NET Framework 4.5 oder höher Bitte beachten Sie, dass die tatsächlichen Systemanforderungen je nach spezifischer Konfiguration und Nutzung variieren können. Es wird empfohlen, die offiziellen Dokumentationen von Kaspersky zu konsultieren oder den Support zu kontaktieren, um sicherzustellen, dass Ihr System die Anforderungen erfüllt. Mit Kaspersky Security for Storage schützen Sie Ihre Unternehmensdaten effektiv vor Bedrohungen und sorgen für eine sichere und produktive Arbeitsumgebung.3136,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Security for Storage, UserKaspersky Security for Storage – Benutzerbasierter Schutz auf Enterprise-Niveau Datenschutz wie nie zuvor: In einer Zeit, in der Unternehmensdaten zu den wertvollsten Ressourcen zählen, bietet Kaspersky Security for Storage benutzerorientierten Schutz für Ihre sensiblen Daten in Speichersystemen – leistungsstark, zuverlässig und vollständig skalierbar. Diese Lösung schützt dateibasierte Speicherinfrastrukturen vor Ransomware, Viren, Spyware und gezielten Angriffen – in Echtzeit und ohne Systemeinschränkungen. Kaspersky Security for Storage wurde für die Integration in Netzwerk-Storage-Systeme wie NetApp, EMC2, Hitachi oder IBM entwickelt. Die Lösung arbeitet im Hintergrund und prüft Dateien bei Zugriff oder Änderung – ganz ohne Verzögerung oder Beeinträchtigung Ihrer Speicherleistung. Die benutzerlizenzierte Variante ermöglicht es Unternehmen, den Zugriff auf geschützte Inhalte gezielt zu kontrollieren – individuell je nach Benutzer oder Benutzergruppe. Dank zentralem Management behalten Sie jederzeit den Überblick über Richtlinien, Statusberichte und potenzielle Bedrohungen. Leistungsmerkmale auf einen Blick Ständig verfügbare und schnelle Speichersicherheit Leistungsstarker Schutz für NAS und Dateiserver – skalierbar, effizient und nahtlos via ICAP & RPC integriert für ein reibungsloses Nutzererlebnis. Zuverlässiger und transparenter Datenschutz Flexible, skalierbare Lösung mit hoher Fehlertoleranz – schützt auch vor Ransomware, ohne die Systemleistung zu beeinträchtigen. Ihre Vorteile mit Kaspersky Security for Storage NAS-Schutz, der nie aufhört Zuverlässiger Echtzeitschutz für Speicher, einschließlich Selbstverteidigungsfunktionen für optimale Kontinuität. Anti-Ransomware für NetApp NAS Schützen Sie alle Ihre Daten und bekämpfen Sie Krypto-Malware, indem Sie das NetApp FPolicy-Integrationsprotokoll nutzen. Sicherheit für alle Dateivorgänge Die nativ integrierte Anti-Malware-Engine schützt Dateivorgänge auf Ihrem NAS und Ihren Dateiservern ständig, unabhängig vom Ursprung. Erhält die Speicherleistung Hervorragender Cybersicherheitsschutz und anerkannte Ressourceneffizienz für Ihre NAS- und Dateiserver. Die Bedrohungen Malware kann sich mit erschreckender Geschwindigkeit in einem Unternehmen verbreiten und die Interoperabilität moderner Netzwerke ausnutzen. In einer ständig wachsenden Bedrohungslandschaft kann eine einzige infizierte Datei, die unwissentlich im Speicher abgelegt wird, jeden Knoten im Netzwerk einem unmittelbaren Risiko aussetzen. Ein schwerwiegender Datenschutzverstoß könnte die gesamte Geschäftskontinuität direkt beeinträchtigen. Ineffiziente Sicherheitsprodukte, die dieselben Dateien erneut scannen, verschwenden Ihre Ressourcen. Durch die dezentrale Verwaltung haben Sie keinen vollständigen Überblick über die Datensicherung. Der Datentransfer zwischen webbasierten Ressourcen und Unternehmensspeichern kann Risiken ausgesetzt sein. Dateien, die beim Zugriff nicht gescannt werden, setzen Sie einem noch größeren Cyberrisiko aus. Cyberkriminelle können die NAS-Infrastruktur angreifen, ohne Ihre Endpunkte einzubeziehen. Unterstützte Speicherplattformen Hersteller Unterstützte Plattformen HPE • 3PAR StoreServ File Controller (File Persona 3.3.1) • 3PAR StoreServ 7000c, 8000, 9000, 20000 (File Persona 3.3.1) EMC Celerra / VNX • EMC DART 6.0.36 • Celerra Antivirus Agent (CAVA) 4.5.2.3 EMC Isilon • OneFSTM 7.0 NetApp • Data ONTAP® 7.x und 8.x (7-mode) • Clustered Data ONTAP® 8.x und 9.x IBM • System Storage N series Hitachi • HNAS 4100, 4080, 4060, 4040 • HNAS 3090, 3080 • Virtual Storage Platform G Series Dell • CompellentTM FS8600 (FluidFS 6.x) • CompellentTM FS8600 (FluidFS 5.x) Oracle • ZFS Storage Appliance Andere NAS • ICAP-konforme NAS-Systeme • RPC-konforme NAS-Systeme38,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wofür wird Ovitrelle verwendet?
Ovitrelle wird zur Auslösung des Eisprungs bei Frauen angewendet, die eine assistierte Reproduktionstechnik wie In-vitro-Fertilisation (IVF) durchführen. Es enthält das Hormon hCG (humanes Choriongonadotropin), das den Eisprung stimuliert. Ovitrelle wird auch zur Behandlung von Frauen mit anovulatorischen Zyklusstörungen eingesetzt, um den Eisprung zu fördern. Es ist wichtig, dass Ovitrelle nur unter ärztlicher Aufsicht und Anleitung angewendet wird. **
-
Kann ovitrelle den Schwangerschaftstest beeinflussen?
Kann ovitrelle den Schwangerschaftstest beeinflussen? Ovitrelle ist ein Hormonpräparat, das den Eisprung auslöst und die Gelbkörperfunktion unterstützt. Es enthält das Hormon hCG, das auch in der Frühschwangerschaft produziert wird und das bei einem Schwangerschaftstest nachgewiesen wird. Daher kann die Einnahme von Ovitrelle kurz vor einem Schwangerschaftstest zu einem falsch positiven Ergebnis führen. Es wird empfohlen, mindestens 14 Tage nach der Ovitrelle-Injektion zu warten, bevor man einen Schwangerschaftstest durchführt, um ein zuverlässiges Ergebnis zu erhalten. Es ist wichtig, mit einem Arzt zu sprechen, wenn Unsicherheiten bestehen. **
-
Wann Eisprung nach ovitrelle 250?
Der Zeitpunkt des Eisprungs nach der Verabreichung von Ovitrelle 250 kann variieren, da er von verschiedenen Faktoren abhängt, wie dem individuellen Hormonhaushalt der Person und dem Zeitpunkt der Verabreichung. In der Regel tritt der Eisprung jedoch etwa 36 Stunden nach der Injektion von Ovitrelle 250 auf. Es ist wichtig, den genauen Zeitpunkt des Eisprungs zu kennen, um die Chancen auf eine erfolgreiche Befruchtung zu maximieren. Es wird empfohlen, mit einem Arzt oder einer Ärztin zu sprechen, um den optimalen Zeitpunkt für den Geschlechtsverkehr oder die Durchführung einer assistierten Reproduktionstechnik festzulegen. Es ist auch möglich, den Zeitpunkt des Eisprungs mithilfe von Ultraschalluntersuchungen oder anderen Methoden genauer zu bestimmen. **
-
Wann muss nach ovitrelle punktiert werden?
Wann muss nach ovitrelle punktiert werden? Ovitrelle wird normalerweise verwendet, um den Eisprung bei Frauen zu stimulieren, die Probleme mit der Eizellreifung haben. Die Punktion erfolgt in der Regel etwa 36 Stunden nach der Verabreichung von Ovitrelle, da zu diesem Zeitpunkt der Eisprung stattfindet. Dies ermöglicht es den Ärzten, die Eizellen zum optimalen Zeitpunkt zu entnehmen, um die Chancen einer erfolgreichen Befruchtung zu erhöhen. Es ist wichtig, den genauen Zeitpunkt der Punktion mit Ihrem Arzt zu besprechen, um sicherzustellen, dass alles reibungslos verläuft und die bestmöglichen Ergebnisse erzielt werden. **
Wie lange dauert Eisprung nach ovitrelle?
Die Dauer bis zum Eisprung nach der Verabreichung von Ovitrelle kann variieren. In der Regel tritt der Eisprung jedoch innerhalb von 24-36 Stunden nach der Injektion auf. Es ist wichtig, den genauen Zeitpunkt des Eisprungs zu kennen, um die Chancen auf eine erfolgreiche Befruchtung zu maximieren. Frauen, die Ovitrelle verwenden, sollten eng mit ihrem Arzt zusammenarbeiten, um den optimalen Zeitpunkt für den Geschlechtsverkehr oder die Insemination zu bestimmen. Es ist auch ratsam, regelmäßig den Hormonspiegel zu überwachen, um den Eisprung genau zu bestimmen. **
Wie lange zwischen ovitrelle und Insemination?
Wie lange zwischen ovitrelle und Insemination? Die Zeit zwischen der Verabreichung von Ovitrelle und der Insemination hängt von verschiedenen Faktoren ab, einschließlich des individuellen Behandlungsplans und des Zeitpunkts des Eisprungs. In der Regel wird die Insemination etwa 36 Stunden nach der Ovitrelle-Injektion durchgeführt, da dies der optimale Zeitpunkt für die Befruchtung der Eizelle ist. Es ist wichtig, den genauen Zeitpunkt mit Ihrem Arzt zu besprechen, um die bestmöglichen Chancen auf eine erfolgreiche Schwangerschaft zu gewährleisten. Es ist ratsam, sich an die Anweisungen Ihres Arztes zu halten und regelmäßige Kontrollen durchzuführen, um den Verlauf der Behandlung zu überwachen. **
Top-Angebote
Produkte zum Begriff Ovitrelle:
-
OWC TBLTMP80S04 backup storage deviceBackup-Speichergerät OWC TBLTMP80S04 ist eine LTO-8 Thunderbolt-Bandspeicher- und Archivierungslösung mit LTFS für Drag-and-drop-Zugriff über Mac, PC und Linux. Der OWC Archive Pro ist für langfristiges Daten-Backup und Archivierung entwickelt, mit Unterstützung für LTO-8- und LTO-7-Bänder, Thunderbolt-Workflow-Integration und Zugriff auf Bänder wie auf eine Festplatte oder SSD. Linear Tape Open-Archivierung mit LTFS-Unterstützung Thunderbolt-Anschluss für Mac- oder PC-Workflows Zweiter Thunderbolt 3 Port für zusätzliche Geräte DisplayPort 1.4 Unterstützung für bis zu 8K-Display 85W Thunderbolt 3 Notebook-Laden Archivieren Sie große Datensätze mit einem vertrauten Workflow, der für zuverlässigen bandbasierten Speicher ausgelegt ist.8817,98 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
SEED12 Metal Backup System Security SealPasswort-Manager - Satz mit drei Sicherheitsplomben Set von drei Sicherheitsversiegelungen mit Fälschungsschutz. Sicherheitsversiegelung PSW-97 von American Casting & Manufacturing Corp. Hauptmerkmale von SEED12 Metal Backup System Security seal P8,09 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
LSI Battery Backup Pack: CVPM05, Storage ControllerCache-Schutz für RAID-Controllerkarten Schutz vor Datenverlust bei Stromausfall RAID-Controllerkarten speichern Daten des Hostsystems vorübergehend im Cache, bis sie erfolgreich auf das Speichermedium geschrieben wurden. Während der Cachespeicherung können Daten bei einem Stromausfall des Systems verloren gehen, wodurch die dauerhafte Integrität der Daten gefährdet wird. RAID-Caching ist eine kostengünstige Möglichkeit, die E/A-Leistung zu verbessern, indem Daten in den Cache eines Controllers geschrieben werden, bevor sie auf die Festplatte geschrieben werden. Bei einem Strom- oder Serverausfall können die Schreibvorgänge im Cache jedoch verloren gehen. CacheVault-Flash-Cache-Schutzmodule und Batterie-Backup-Einheiten schützen die Integrität zwischengespeicherter Daten, indem sie diese in einem nichtflüchtigen Flash-Cache-Speicher speichern oder den Controller mit Batteriestrom versorgen. Die CacheVault-Technologie verhindert Datenverlust, indem sie kritische Komponenten der Karte lange genug mit Strom versorgt, um die zwischengespeicherten Daten automatisch auf NAND-Flash zu übertragen. Sobald die Stromversorgung wiederhergestellt ist, werden die Daten im Cache wiederhergestellt und der normale Betrieb wird wieder aufgenommen. Durch die Verwendung eines Superkondensators anstelle von Lithium-Ionen-Batterien eliminiert die CacheVault-Technologie praktisch die mit Batterien verbundenen Hardware-Wartungskosten, senkt die Gesamtbetriebskosten über die Lebensdauer der Controller-Karte und bietet einen umweltfreundlicheren Cache-Schutz, während gleichzeitig eine optimale RAID-Leistung erhalten bleibt.103,44 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Transfer im Kontext SchuleTransfer im Kontext Schule , Potenziale und Herausforderungen - Beiträge aus der EMSE-Netzwerk-Tagung , Blinker > Lichter & Leuchten , Erscheinungsjahr: 20240905, Produktform: Kartoniert, Titel der Reihe: Netzwerke im Bildungsbereich##, Redaktion: Beese, Christin~Gießelmann, Bente~Scholz, Luise A., Edition: NED, Seitenzahl/Blattzahl: 150, Keyword: Empirische Bildungsforschung; Netzwerke; Schulentwicklung; Schulische Netzwerke; Schulpädagogik; Transferforschung; Unterrrichtsentwicklung, Wissenschaft-Praxis-Transfer, Fachschema: Bildungssystem~Bildungswesen~Didaktik~Unterricht / Didaktik, Fachkategorie: Bildungswesen: Organisation und Verwaltung~Didaktische Kompetenz und Lehrmethoden, Warengruppe: TB/Bildungswesen (Schule/Hochschule), UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 236, Breite: 166, Höhe: 13, Gewicht: 304, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wann Einnistung nach ovitrelle?
Die Einnistung nach der Verabreichung von Ovitrelle kann innerhalb von 6-10 Tagen nach dem Eisprung erfolgen. Dies kann jedoch je nach individuellem Zyklus variieren. Es ist wichtig zu beachten, dass die Einnistung nicht garantiert ist und von verschiedenen Faktoren abhängt, einschließlich der Gesundheit der Gebärmutterschleimhaut und der Qualität der Eizelle. Es ist ratsam, Geduld zu haben und auf Anzeichen einer möglichen Schwangerschaft zu achten, wie z.B. Ausbleiben der Menstruation oder positiver Schwangerschaftstest. Bei Unsicherheiten oder Fragen sollte man sich an einen Arzt oder eine Ärztin wenden. **
-
Wann Utrogest nach ovitrelle?
Die Verwendung von Utrogest nach der Verabreichung von Ovitrelle hängt von verschiedenen Faktoren ab, wie zum Beispiel dem individuellen Zyklus der Frau und dem Zweck der Behandlung. In der Regel wird Utrogest nach Ovitrelle verwendet, um die Gelbkörperphase zu unterstützen und eine mögliche Schwangerschaft zu fördern. Es wird empfohlen, Utrogest etwa 2-3 Tage nach der Verabreichung von Ovitrelle zu beginnen, um die bestmöglichen Ergebnisse zu erzielen. Es ist jedoch wichtig, dass du dich von einem Facharzt beraten lässt, um die genaue Dosierung und den Zeitpunkt der Einnahme von Utrogest festzulegen. Hast du bereits mit deinem Arzt über die Verwendung von Utrogest nach Ovitrelle gesprochen? **
-
Wofür wird Ovitrelle verwendet?
Ovitrelle wird zur Auslösung des Eisprungs bei Frauen angewendet, die eine assistierte Reproduktionstechnik wie In-vitro-Fertilisation (IVF) durchführen. Es enthält das Hormon hCG (humanes Choriongonadotropin), das den Eisprung stimuliert. Ovitrelle wird auch zur Behandlung von Frauen mit anovulatorischen Zyklusstörungen eingesetzt, um den Eisprung zu fördern. Es ist wichtig, dass Ovitrelle nur unter ärztlicher Aufsicht und Anleitung angewendet wird. **
-
Kann ovitrelle den Schwangerschaftstest beeinflussen?
Kann ovitrelle den Schwangerschaftstest beeinflussen? Ovitrelle ist ein Hormonpräparat, das den Eisprung auslöst und die Gelbkörperfunktion unterstützt. Es enthält das Hormon hCG, das auch in der Frühschwangerschaft produziert wird und das bei einem Schwangerschaftstest nachgewiesen wird. Daher kann die Einnahme von Ovitrelle kurz vor einem Schwangerschaftstest zu einem falsch positiven Ergebnis führen. Es wird empfohlen, mindestens 14 Tage nach der Ovitrelle-Injektion zu warten, bevor man einen Schwangerschaftstest durchführt, um ein zuverlässiges Ergebnis zu erhalten. Es ist wichtig, mit einem Arzt zu sprechen, wenn Unsicherheiten bestehen. **
Ähnliche Suchbegriffe für Ovitrelle
-
Kaspersky Security for Storage, ServerKaspersky Security for Storage: Umfassender Schutz für Ihre Speicherinfrastruktur In der heutigen digitalen Landschaft sind Unternehmensdaten ständigen Bedrohungen ausgesetzt. Kaspersky Security for Storage bietet eine robuste, hochleistungsfähige und skalierbare Lösung zum Schutz wertvoller und sensibler Daten, die auf Netzwerkspeichergeräten (NAS) und Dateiservern gespeichert sind. Durch die nahtlose Integration über schnelle Protokolle wie ICAP und RPC wird die Effizienz Ihrer Speichersysteme bewahrt, während ein zuverlässiger Schutz und eine optimierte Benutzererfahrung gewährleistet werden. Hauptfunktionen von Kaspersky Security for Storage Kontinuierlicher NAS-Schutz: Bietet zuverlässigen Echtzeitschutz für Speicher, einschließlich Selbstschutzfunktionen für optimale Kontinuität. Anti-Ransomware für NetApp NAS: Schützt alle Daten und wehrt Crypto-Malware über das NetApp FPolicy-Integrationsprotokoll ab. Sicherheit für alle Dateivorgänge: Die nativ integrierte Anti-Malware-Engine sorgt für einen kontinuierlichen Schutz von Dateivorgängen auf NAS-Speichern und Dateiservern, unabhängig von ihrem Ursprung. Keine Beeinträchtigung der Speicherleistung: Bietet hervorragenden Cybersicherheitsschutz und allgemein anerkannte Ressourceneffizienz für Ihre NAS und Dateiserver. Vorteile für Ihr Unternehmen Zuverlässiger und transparenter Datenschutz: Die native Integration sorgt für Flexibilität, Skalierbarkeit und herausragende betriebliche Effizienz, ohne nachteilige Auswirkungen auf die Leistung oder Produktivität der Datenspeichersysteme. Innovative Technologien: Liefern fortschrittliche Sicherheitsfunktionen, außergewöhnliche Fehlertoleranz und können sogar vor Ransomware-Angriffen schützen. Skalierbarkeit: Die Lösung wächst mit Ihrem Unternehmen und unterstützt die Verwaltung mehrerer unabhängiger Infrastrukturen. Einfache Bereitstellung: Schnelle Implementierung durch die Bereitstellung als eigenständige Anwendung oder Software-Appliance. Unterstützte Speicherplattformen Kaspersky Security for Storage schützt effektiv NAS-Systeme (Network Attached Storage) von EMC, NetApp, Dell, Hitachi, Oracle und IBM sowie andere ICAP-kompatible oder RPC-kompatible NAS-Systeme. :contentReference[oaicite:0]{index=0} Systemanforderungen Um Kaspersky Security for Storage optimal nutzen zu können, stellen Sie sicher, dass Ihr System die folgenden Anforderungen erfüllt: Komponente Anforderung Prozessor 64-Bit-Prozessor mit mindestens 2 GHz Arbeitsspeicher (RAM) Mindestens 4 GB Festplattenspeicher Mindestens 10 GB freier Speicherplatz Netzwerk 100 Mbps oder schneller Zusätzliche Software Microsoft .NET Framework 4.5 oder höher Bitte beachten Sie, dass die tatsächlichen Systemanforderungen je nach spezifischer Konfiguration und Nutzung variieren können. Es wird empfohlen, die offiziellen Dokumentationen von Kaspersky zu konsultieren oder den Support zu kontaktieren, um sicherzustellen, dass Ihr System die Anforderungen erfüllt. Mit Kaspersky Security for Storage schützen Sie Ihre Unternehmensdaten effektiv vor Bedrohungen und sorgen für eine sichere und produktive Arbeitsumgebung.3136,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Security for Storage, UserKaspersky Security for Storage – Benutzerbasierter Schutz auf Enterprise-Niveau Datenschutz wie nie zuvor: In einer Zeit, in der Unternehmensdaten zu den wertvollsten Ressourcen zählen, bietet Kaspersky Security for Storage benutzerorientierten Schutz für Ihre sensiblen Daten in Speichersystemen – leistungsstark, zuverlässig und vollständig skalierbar. Diese Lösung schützt dateibasierte Speicherinfrastrukturen vor Ransomware, Viren, Spyware und gezielten Angriffen – in Echtzeit und ohne Systemeinschränkungen. Kaspersky Security for Storage wurde für die Integration in Netzwerk-Storage-Systeme wie NetApp, EMC2, Hitachi oder IBM entwickelt. Die Lösung arbeitet im Hintergrund und prüft Dateien bei Zugriff oder Änderung – ganz ohne Verzögerung oder Beeinträchtigung Ihrer Speicherleistung. Die benutzerlizenzierte Variante ermöglicht es Unternehmen, den Zugriff auf geschützte Inhalte gezielt zu kontrollieren – individuell je nach Benutzer oder Benutzergruppe. Dank zentralem Management behalten Sie jederzeit den Überblick über Richtlinien, Statusberichte und potenzielle Bedrohungen. Leistungsmerkmale auf einen Blick Ständig verfügbare und schnelle Speichersicherheit Leistungsstarker Schutz für NAS und Dateiserver – skalierbar, effizient und nahtlos via ICAP & RPC integriert für ein reibungsloses Nutzererlebnis. Zuverlässiger und transparenter Datenschutz Flexible, skalierbare Lösung mit hoher Fehlertoleranz – schützt auch vor Ransomware, ohne die Systemleistung zu beeinträchtigen. Ihre Vorteile mit Kaspersky Security for Storage NAS-Schutz, der nie aufhört Zuverlässiger Echtzeitschutz für Speicher, einschließlich Selbstverteidigungsfunktionen für optimale Kontinuität. Anti-Ransomware für NetApp NAS Schützen Sie alle Ihre Daten und bekämpfen Sie Krypto-Malware, indem Sie das NetApp FPolicy-Integrationsprotokoll nutzen. Sicherheit für alle Dateivorgänge Die nativ integrierte Anti-Malware-Engine schützt Dateivorgänge auf Ihrem NAS und Ihren Dateiservern ständig, unabhängig vom Ursprung. Erhält die Speicherleistung Hervorragender Cybersicherheitsschutz und anerkannte Ressourceneffizienz für Ihre NAS- und Dateiserver. Die Bedrohungen Malware kann sich mit erschreckender Geschwindigkeit in einem Unternehmen verbreiten und die Interoperabilität moderner Netzwerke ausnutzen. In einer ständig wachsenden Bedrohungslandschaft kann eine einzige infizierte Datei, die unwissentlich im Speicher abgelegt wird, jeden Knoten im Netzwerk einem unmittelbaren Risiko aussetzen. Ein schwerwiegender Datenschutzverstoß könnte die gesamte Geschäftskontinuität direkt beeinträchtigen. Ineffiziente Sicherheitsprodukte, die dieselben Dateien erneut scannen, verschwenden Ihre Ressourcen. Durch die dezentrale Verwaltung haben Sie keinen vollständigen Überblick über die Datensicherung. Der Datentransfer zwischen webbasierten Ressourcen und Unternehmensspeichern kann Risiken ausgesetzt sein. Dateien, die beim Zugriff nicht gescannt werden, setzen Sie einem noch größeren Cyberrisiko aus. Cyberkriminelle können die NAS-Infrastruktur angreifen, ohne Ihre Endpunkte einzubeziehen. Unterstützte Speicherplattformen Hersteller Unterstützte Plattformen HPE • 3PAR StoreServ File Controller (File Persona 3.3.1) • 3PAR StoreServ 7000c, 8000, 9000, 20000 (File Persona 3.3.1) EMC Celerra / VNX • EMC DART 6.0.36 • Celerra Antivirus Agent (CAVA) 4.5.2.3 EMC Isilon • OneFSTM 7.0 NetApp • Data ONTAP® 7.x und 8.x (7-mode) • Clustered Data ONTAP® 8.x und 9.x IBM • System Storage N series Hitachi • HNAS 4100, 4080, 4060, 4040 • HNAS 3090, 3080 • Virtual Storage Platform G Series Dell • CompellentTM FS8600 (FluidFS 6.x) • CompellentTM FS8600 (FluidFS 5.x) Oracle • ZFS Storage Appliance Andere NAS • ICAP-konforme NAS-Systeme • RPC-konforme NAS-Systeme38,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Security for Storage, ServerKaspersky Security for Storage: Umfassender Schutz für Ihre Speicherinfrastruktur In der heutigen digitalen Landschaft sind Unternehmensdaten ständigen Bedrohungen ausgesetzt. Kaspersky Security for Storage bietet eine robuste, hochleistungsfähige und skalierbare Lösung zum Schutz wertvoller und sensibler Daten, die auf Netzwerkspeichergeräten (NAS) und Dateiservern gespeichert sind. Durch die nahtlose Integration über schnelle Protokolle wie ICAP und RPC wird die Effizienz Ihrer Speichersysteme bewahrt, während ein zuverlässiger Schutz und eine optimierte Benutzererfahrung gewährleistet werden. Hauptfunktionen von Kaspersky Security for Storage Kontinuierlicher NAS-Schutz: Bietet zuverlässigen Echtzeitschutz für Speicher, einschließlich Selbstschutzfunktionen für optimale Kontinuität. Anti-Ransomware für NetApp NAS: Schützt alle Daten und wehrt Crypto-Malware über das NetApp FPolicy-Integrationsprotokoll ab. Sicherheit für alle Dateivorgänge: Die nativ integrierte Anti-Malware-Engine sorgt für einen kontinuierlichen Schutz von Dateivorgängen auf NAS-Speichern und Dateiservern, unabhängig von ihrem Ursprung. Keine Beeinträchtigung der Speicherleistung: Bietet hervorragenden Cybersicherheitsschutz und allgemein anerkannte Ressourceneffizienz für Ihre NAS und Dateiserver. Vorteile für Ihr Unternehmen Zuverlässiger und transparenter Datenschutz: Die native Integration sorgt für Flexibilität, Skalierbarkeit und herausragende betriebliche Effizienz, ohne nachteilige Auswirkungen auf die Leistung oder Produktivität der Datenspeichersysteme. Innovative Technologien: Liefern fortschrittliche Sicherheitsfunktionen, außergewöhnliche Fehlertoleranz und können sogar vor Ransomware-Angriffen schützen. Skalierbarkeit: Die Lösung wächst mit Ihrem Unternehmen und unterstützt die Verwaltung mehrerer unabhängiger Infrastrukturen. Einfache Bereitstellung: Schnelle Implementierung durch die Bereitstellung als eigenständige Anwendung oder Software-Appliance. Unterstützte Speicherplattformen Kaspersky Security for Storage schützt effektiv NAS-Systeme (Network Attached Storage) von EMC, NetApp, Dell, Hitachi, Oracle und IBM sowie andere ICAP-kompatible oder RPC-kompatible NAS-Systeme. :contentReference[oaicite:0]{index=0} Systemanforderungen Um Kaspersky Security for Storage optimal nutzen zu können, stellen Sie sicher, dass Ihr System die folgenden Anforderungen erfüllt: Komponente Anforderung Prozessor 64-Bit-Prozessor mit mindestens 2 GHz Arbeitsspeicher (RAM) Mindestens 4 GB Festplattenspeicher Mindestens 10 GB freier Speicherplatz Netzwerk 100 Mbps oder schneller Zusätzliche Software Microsoft .NET Framework 4.5 oder höher Bitte beachten Sie, dass die tatsächlichen Systemanforderungen je nach spezifischer Konfiguration und Nutzung variieren können. Es wird empfohlen, die offiziellen Dokumentationen von Kaspersky zu konsultieren oder den Support zu kontaktieren, um sicherzustellen, dass Ihr System die Anforderungen erfüllt. Mit Kaspersky Security for Storage schützen Sie Ihre Unternehmensdaten effektiv vor Bedrohungen und sorgen für eine sichere und produktive Arbeitsumgebung.3625,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Security for Storage, ServerKaspersky Security for Storage: Umfassender Schutz für Ihre Speicherinfrastruktur In der heutigen digitalen Landschaft sind Unternehmensdaten ständigen Bedrohungen ausgesetzt. Kaspersky Security for Storage bietet eine robuste, hochleistungsfähige und skalierbare Lösung zum Schutz wertvoller und sensibler Daten, die auf Netzwerkspeichergeräten (NAS) und Dateiservern gespeichert sind. Durch die nahtlose Integration über schnelle Protokolle wie ICAP und RPC wird die Effizienz Ihrer Speichersysteme bewahrt, während ein zuverlässiger Schutz und eine optimierte Benutzererfahrung gewährleistet werden. Hauptfunktionen von Kaspersky Security for Storage Kontinuierlicher NAS-Schutz: Bietet zuverlässigen Echtzeitschutz für Speicher, einschließlich Selbstschutzfunktionen für optimale Kontinuität. Anti-Ransomware für NetApp NAS: Schützt alle Daten und wehrt Crypto-Malware über das NetApp FPolicy-Integrationsprotokoll ab. Sicherheit für alle Dateivorgänge: Die nativ integrierte Anti-Malware-Engine sorgt für einen kontinuierlichen Schutz von Dateivorgängen auf NAS-Speichern und Dateiservern, unabhängig von ihrem Ursprung. Keine Beeinträchtigung der Speicherleistung: Bietet hervorragenden Cybersicherheitsschutz und allgemein anerkannte Ressourceneffizienz für Ihre NAS und Dateiserver. Vorteile für Ihr Unternehmen Zuverlässiger und transparenter Datenschutz: Die native Integration sorgt für Flexibilität, Skalierbarkeit und herausragende betriebliche Effizienz, ohne nachteilige Auswirkungen auf die Leistung oder Produktivität der Datenspeichersysteme. Innovative Technologien: Liefern fortschrittliche Sicherheitsfunktionen, außergewöhnliche Fehlertoleranz und können sogar vor Ransomware-Angriffen schützen. Skalierbarkeit: Die Lösung wächst mit Ihrem Unternehmen und unterstützt die Verwaltung mehrerer unabhängiger Infrastrukturen. Einfache Bereitstellung: Schnelle Implementierung durch die Bereitstellung als eigenständige Anwendung oder Software-Appliance. Unterstützte Speicherplattformen Kaspersky Security for Storage schützt effektiv NAS-Systeme (Network Attached Storage) von EMC, NetApp, Dell, Hitachi, Oracle und IBM sowie andere ICAP-kompatible oder RPC-kompatible NAS-Systeme. :contentReference[oaicite:0]{index=0} Systemanforderungen Um Kaspersky Security for Storage optimal nutzen zu können, stellen Sie sicher, dass Ihr System die folgenden Anforderungen erfüllt: Komponente Anforderung Prozessor 64-Bit-Prozessor mit mindestens 2 GHz Arbeitsspeicher (RAM) Mindestens 4 GB Festplattenspeicher Mindestens 10 GB freier Speicherplatz Netzwerk 100 Mbps oder schneller Zusätzliche Software Microsoft .NET Framework 4.5 oder höher Bitte beachten Sie, dass die tatsächlichen Systemanforderungen je nach spezifischer Konfiguration und Nutzung variieren können. Es wird empfohlen, die offiziellen Dokumentationen von Kaspersky zu konsultieren oder den Support zu kontaktieren, um sicherzustellen, dass Ihr System die Anforderungen erfüllt. Mit Kaspersky Security for Storage schützen Sie Ihre Unternehmensdaten effektiv vor Bedrohungen und sorgen für eine sichere und produktive Arbeitsumgebung.5389,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wann Eisprung nach ovitrelle 250?
Der Zeitpunkt des Eisprungs nach der Verabreichung von Ovitrelle 250 kann variieren, da er von verschiedenen Faktoren abhängt, wie dem individuellen Hormonhaushalt der Person und dem Zeitpunkt der Verabreichung. In der Regel tritt der Eisprung jedoch etwa 36 Stunden nach der Injektion von Ovitrelle 250 auf. Es ist wichtig, den genauen Zeitpunkt des Eisprungs zu kennen, um die Chancen auf eine erfolgreiche Befruchtung zu maximieren. Es wird empfohlen, mit einem Arzt oder einer Ärztin zu sprechen, um den optimalen Zeitpunkt für den Geschlechtsverkehr oder die Durchführung einer assistierten Reproduktionstechnik festzulegen. Es ist auch möglich, den Zeitpunkt des Eisprungs mithilfe von Ultraschalluntersuchungen oder anderen Methoden genauer zu bestimmen. **
-
Wann muss nach ovitrelle punktiert werden?
Wann muss nach ovitrelle punktiert werden? Ovitrelle wird normalerweise verwendet, um den Eisprung bei Frauen zu stimulieren, die Probleme mit der Eizellreifung haben. Die Punktion erfolgt in der Regel etwa 36 Stunden nach der Verabreichung von Ovitrelle, da zu diesem Zeitpunkt der Eisprung stattfindet. Dies ermöglicht es den Ärzten, die Eizellen zum optimalen Zeitpunkt zu entnehmen, um die Chancen einer erfolgreichen Befruchtung zu erhöhen. Es ist wichtig, den genauen Zeitpunkt der Punktion mit Ihrem Arzt zu besprechen, um sicherzustellen, dass alles reibungslos verläuft und die bestmöglichen Ergebnisse erzielt werden. **
-
Wie lange dauert Eisprung nach ovitrelle?
Die Dauer bis zum Eisprung nach der Verabreichung von Ovitrelle kann variieren. In der Regel tritt der Eisprung jedoch innerhalb von 24-36 Stunden nach der Injektion auf. Es ist wichtig, den genauen Zeitpunkt des Eisprungs zu kennen, um die Chancen auf eine erfolgreiche Befruchtung zu maximieren. Frauen, die Ovitrelle verwenden, sollten eng mit ihrem Arzt zusammenarbeiten, um den optimalen Zeitpunkt für den Geschlechtsverkehr oder die Insemination zu bestimmen. Es ist auch ratsam, regelmäßig den Hormonspiegel zu überwachen, um den Eisprung genau zu bestimmen. **
-
Wie lange zwischen ovitrelle und Insemination?
Wie lange zwischen ovitrelle und Insemination? Die Zeit zwischen der Verabreichung von Ovitrelle und der Insemination hängt von verschiedenen Faktoren ab, einschließlich des individuellen Behandlungsplans und des Zeitpunkts des Eisprungs. In der Regel wird die Insemination etwa 36 Stunden nach der Ovitrelle-Injektion durchgeführt, da dies der optimale Zeitpunkt für die Befruchtung der Eizelle ist. Es ist wichtig, den genauen Zeitpunkt mit Ihrem Arzt zu besprechen, um die bestmöglichen Chancen auf eine erfolgreiche Schwangerschaft zu gewährleisten. Es ist ratsam, sich an die Anweisungen Ihres Arztes zu halten und regelmäßige Kontrollen durchzuführen, um den Verlauf der Behandlung zu überwachen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.